
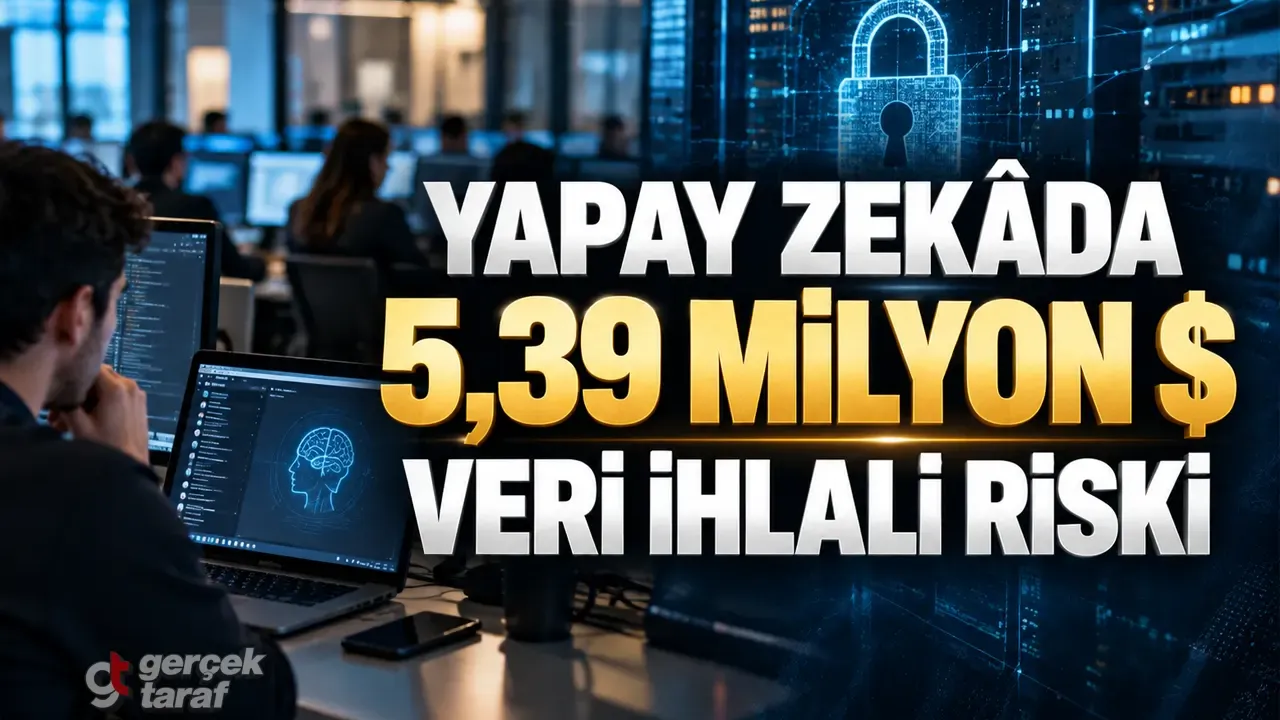
Şirketlerde çalışanların yönetim veya bilgi teknolojileri birimlerinin onayı olmadan kullandığı yapay zekâ araçları, yeni bir siber güvenlik riski oluşturuyor. "Gölge yapay zekâ" olarak adlandırılan bu kullanımın dahil olduğu veri ihlallerinin ortalama maliyeti 2026 yılında 5,39 milyon dolara yükseldi. Küresel veri ihlali ortalaması ise 4,99 milyon dolar olarak hesaplandı.
Çalışanların yüzde 64'ü izinsiz yapay zekâ kullanıyor
2026 yılında sekiz ülkeden 684 çalışanın katılımıyla gerçekleştirilen siber güvenlik araştırması, şirketlerde yapay zekâ kullanımının güvenlik denetimlerinin önüne geçebildiğini ortaya koydu.
Araştırmaya katılan çalışanların yüzde 64'ü, işlerini yapmak için kurumlarının onaylamadığı yapay zekâ araçlarını kullandığını bildirdi.
Bu araçlara müşteri bilgileri, şirket içi yazışmalar, sözleşmeler veya diğer hassas belgelerin yüklenmesi, verilerin kurumun kontrolü dışındaki sistemlere aktarılması riskini beraberinde getiriyor.
Gölge yapay zekâ kullanımı her durumda veri ihlali anlamına gelmese de şirketlerin hangi bilgilerin hangi uygulamalarla paylaşıldığını takip etmesini zorlaştırıyor.
Veri ihlallerinin ortalama maliyeti 5,39 milyon dolar
2026 Veri İhlali Maliyeti araştırmasında, izinsiz yapay zekâ uygulamalarının dahil olduğu ihlallerin ortalama maliyeti 5,39 milyon dolar olarak hesaplandı. Bu tutar, 4,99 milyon dolarlık genel veri ihlali ortalamasının yaklaşık 400 bin dolar üzerinde bulunuyor.
Araştırmada gölge yapay zekâ ile bağlantılı güvenlik olaylarının incelenen ihlal yaşamış kuruluşlar arasındaki oranı yüzde 43'e yükseldi. Bir önceki yıl bu oran yüzde 20 seviyesindeydi.
Veriler, maliyetin her şirket için aynı olacağı anlamına gelmiyor. Finansal kayıp; ihlalin kapsamına, etkilenen verilerin niteliğine ve müdahale süresine göre değişiyor.
Yapay zekâ araçları şirket sistemlerine nasıl erişiyor?
Onaylanmamış yapay zekâ uygulamalarının şirket ortamına erişiminde üç yöntem öne çıkıyor.
Kurumsal hesaplarla bağlantı: Çalışanlar, Microsoft veya Google hesaplarıyla giriş yaparken üçüncü taraf uygulamalara e-posta, takvim ve dosyalara erişim izni verebiliyor. Verilen yetkiler daha sonra kaldırılmazsa uygulamanın erişimi devam edebiliyor.
Kişisel hesaplardan kullanım: Çalışanların iş bilgisayarlarından kişisel hesaplarıyla yapay zekâ hizmetlerine bağlanması, kurumsal erişim kayıtlarında görünmeyen veri aktarımlarına yol açabiliyor.
Doğrudan internet bağlantısı: Bazı yapay zekâ hizmetleri herhangi bir kurumsal hesap bağlantısı gerektirmeden kullanılabiliyor. Bu tür erişimler yalnızca ağ trafiği kayıtlarından tespit edilebiliyor.
En büyük risklerden biri erişim izinleri
Özellikle üçüncü taraf uygulamalara verilen erişim yetkileri siber saldırganlar tarafından kötüye kullanılabiliyor.
"Onay kimlik avı" olarak bilinen saldırılarda kullanıcılar, güvenilir görünen bir uygulamaya erişim izni vermeye yönlendiriliyor. Böylece saldırganlar, kullanıcının parolasını ele geçirmeden belirli kurumsal verilere erişim sağlayabiliyor.
Kişisel hesaplar üzerinden yapılan dosya yüklemeleri de ticari sırların, müşteri kayıtlarının ve kurum içi belgelerin yetkisiz paylaşılması riskini artırıyor.
Şirketler hangi önlemleri almalı?
Siber güvenlik açısından ilk adım, çalışanların hangi yapay zekâ araçlarını kullandığının ve bu araçlara hangi erişim izinlerinin verildiğinin belirlenmesi.
Kurumsal e-posta, dosya ve takvim sistemlerine bağlı üçüncü taraf uygulamaların düzenli incelenmesi, kullanılmayan yetkilerin kaldırılması ve hassas bilgilerin yapay zekâ hizmetleriyle paylaşılmasına ilişkin açık kurallar oluşturulması önem taşıyor.
Kurumsal hesap hareketleriyle ağ trafiğinin birlikte izlenmesi, farklı kanallardan gerçekleşen erişimlerin belirlenmesini kolaylaştırabiliyor.
Uzmanların dikkat çektiği temel nokta, yapay zekâ kullanımının tamamen engellenmesinden çok, çalışanların güvenli araçlara erişebilmesi ve şirket verilerinin kontrolsüz biçimde paylaşılmasının önlenmesi.